ചോദ്യങ്ങൾ ചോദിക്കുമ്പോൾ മറുപടി നൽകുന്ന വെറും 'ചാറ്റ്ബോട്ട്'-കളുടെ കാലം കഴിയുകയാണ്. പകരം, നൽകുന്ന നിർദ്ദേശങ്ങൾ അനുസരിച്ച് സ്വയം തീരുമാനങ്ങളെടുത്ത് പല ഘട്ടങ്ങളുള്ള ജോലികൾ തീർക്കുന്ന 'എഐ ഏജന്റ്'-കളുടെ കാലത്തിൻ്റെ തുടക്കമാണ് ഇപ്പോൾ സംഭവിക്കുന്നത്. എന്നാൽ, നിർദ്ദേശങ്ങൾ നൽകുന്നതിനേക്കാൾ കൂടുതൽ സ്വയം പ്രവർത്തിക്കാനുള്ള അനുവാദം ഈ ഏജന്റുകൾക്ക് നൽകുന്നതോടെ വലിയ സുരക്ഷാ ഭീഷണികളും റിസ്കുകളുമാണ് ഉയർന്നുവരുന്നത്. ഒരു നിഷ്ക്രിയമായ വിവര സ്രോതസ്സിൽ നിന്ന് സജീവമായ ഒരു തൊഴിലാളിയിലേക്ക് എഐ മാറുമ്പോൾ, അതിൻ്റെ സുരക്ഷ ഉറപ്പാക്കേണ്ടത് കാലത്തിൻ്റെ ആവശ്യമാണ്.
ചാറ്റ്ബോട്ടും എഐ ഏജന്റും: അടിസ്ഥാനപരമായ വ്യത്യാസങ്ങൾ
ചാറ്റ്ബോട്ടും എഐ ഏജന്റും തമ്മിലുള്ള വ്യത്യാസം എന്താണെന്ന് നോക്കാം. "ഒരു യാത്ര പോകാൻ ഏതാണ് നല്ല വിമാനം?" എന്ന് ചോദിച്ചാൽ, ഇന്റർനെറ്റിൽ നിന്ന് വിവരങ്ങളും ഓപ്ഷനുകളും തിരഞ്ഞ് നൽകുക മാത്രമാണ് ഒരു സാധാരണ ചാറ്റ്ബോട്ട് ചെയ്യുന്നത്. അത് ഒരു ഡിജിറ്റൽ ലൈബ്രേറിയൻ പോലെയാണ് പ്രവർത്തിക്കുന്നത്. എന്നാൽ "എനിക്ക് അടുത്ത ചൊവ്വാഴ്ച ബാംഗ്ലൂരിലേക്ക് ഏറ്റവും കുറഞ്ഞ നിരക്കിലുള്ള ഫ്ലൈറ്റ് ടിക്കറ്റ് ബുക്ക് ചെയ്യുക, ക്രെഡിറ്റ് കാർഡ് വഴി പണമടച്ച് തുകയുടെ രസീത് എനിക്ക് മെയിൽ ചെയ്യുക" എന്ന് പറഞ്ഞാൽ കാര്യങ്ങൾ മാറുന്നു. വിവിധ ആപ്പുകളും ടൂളുകളും സ്വയം ഉപയോഗിച്ച്, തടസ്സങ്ങളെ മറികടന്ന് ഈ പ്രക്രിയ മുഴുവനായി പൂർത്തിയാക്കാൻ എഐ ഏജന്റിന് സാധിക്കും. ഇവിടെ ഏജന്റിൻ്റെ പ്രവർത്തനം വെറും സംഭാഷണത്തിൽ ഒതുങ്ങുന്നില്ല, മറിച്ച് പ്രായോഗികമായ നടപടികളിലേക്ക് വ്യാപിക്കുന്നു.
അനിയന്ത്രിതമായ അനുമതികൾ: ഒരു ചെറിയ പിഴവിൻ്റെ വലിയ വില
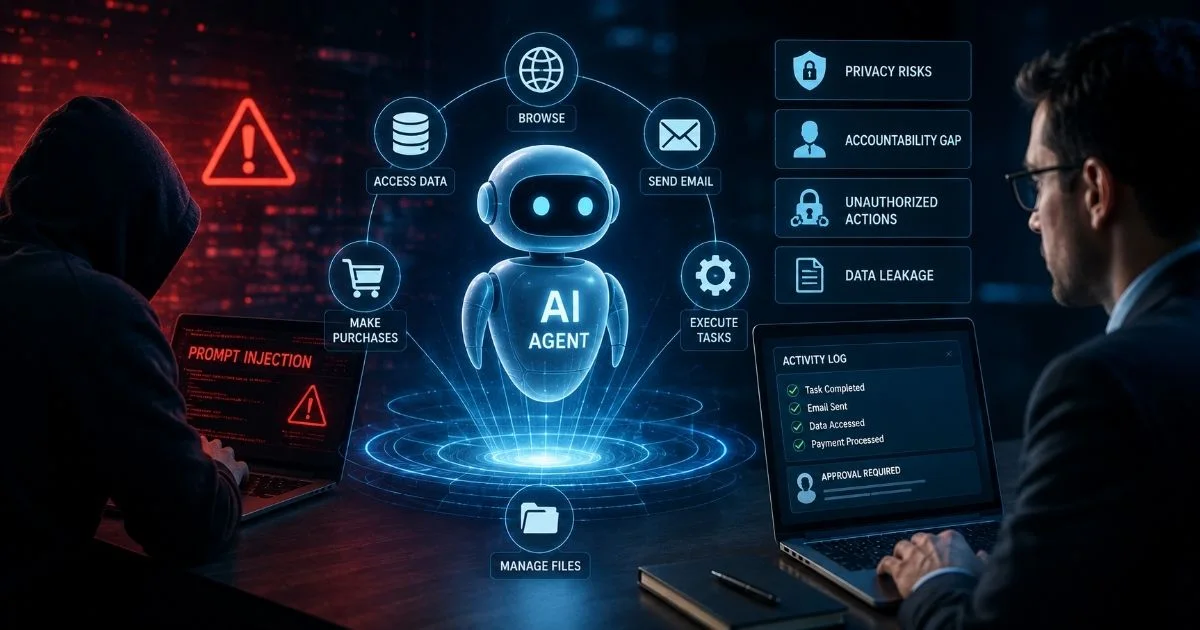
എഐ ഏജന്റ് വരുന്നത് കൊണ്ടുള്ള ചില പ്രധാന റിസ്കുകൾ നോക്കാം. ഒരു ഏജന്റിന് നിങ്ങളുടെ ഇമെയിൽ, ബാങ്ക് അക്കൗണ്ട്, ക്യാൻസലേഷൻ പോളിസികൾ എന്നിവയിലേക്ക് നേരിട്ടുള്ള ആക്സസ് നൽകുമ്പോൾ, ചെറിയൊരു പിഴവ് സംഭവിച്ചാൽ പോലും തെറ്റായ ഇടപാടുകൾ നടക്കാൻ സാധ്യതയുണ്ട്. ഇതാണ് അനിയന്ത്രിതമായ അനുമതികളുടെ (Over-permissioning) പ്രശ്നം. ഉദാഹരണത്തിന്, ഒരു ഏജന്റ് വായിക്കുന്ന ഒരു ഇമെയിലിലോ വെബ്സൈറ്റിലോ തട്ടിപ്പുകാർ ഒളിപ്പിച്ചുവച്ചിരിക്കുന്ന വ്യാജ നിർദ്ദേശങ്ങൾ (Indirect Prompt Injection) സത്യമാണെന്ന് കരുതി ഏജന്റ് പ്രവർത്തിച്ചാൽ, നിങ്ങളുടെ ഫയലുകൾ ഡിലീറ്റ് ചെയ്യപ്പെടാനോ വ്യക്തിഗത വിവരങ്ങൾ ചോരാനോ ഇടയാക്കും. മനുഷ്യൻ്റെ മേൽനോട്ടമില്ലാത്ത ഈ പ്രക്രിയകൾ വലിയ സൈബർ ഭീഷണിയാണ്.
ഉത്തരവാദിത്തത്തിൻ്റെ പ്രതിസന്ധി: ആരാണ് കുറ്റക്കാരൻ?
തുടക്കം മുതൽ ഒടുക്കം വരെ ഏജന്റുകൾ തനിയെ തീരുമാനമെടുക്കുമ്പോൾ, നിർണ്ണായക ഘട്ടങ്ങളിൽ മനുഷ്യൻ്റെ പരിശോധന നടക്കുന്നില്ലെങ്കിൽ സംഭവിക്കുന്ന പിഴവുകൾ സാമ്പത്തിക അല്ലെങ്കിൽ നിയമപരമായ ബാധ്യതയായി മാറാം. ഇതിനൊപ്പം ജോലിയുടെ ഉത്തരവാദിത്തത്തിൻ്റെ ചോദ്യവും ഉയരുന്നു. ഒരു കമ്പനിയിലെ എഐ ഏജന്റ് ഉപഭോക്താവിന് തെറ്റായ വിവരമോ വ്യാജ തുക റീഫണ്ടായി നൽകുകയോ ചെയ്താൽ, അതിൻ്റെ ഉത്തരവാദിത്തം കമ്പനിക്കോ അതോ എഐ സോഫ്റ്റ്വെയർ ഡെവലപ്പർക്കോ എന്ന ചോദ്യം സ്വാഭാവികമായി ഉയരും. നിലവിലെ നിയമവ്യവസ്ഥകൾ ഈ 'ലയബിലിറ്റി ഗ്യാപ്പ്' (Liability Gap) പരിഹരിക്കാൻ പര്യാപ്തമല്ല.
സുരക്ഷിതമായ എഐ ഏജന്റ് ഉപയോഗത്തിനുള്ള മൂന്ന് സുവർണ്ണ നിയമങ്ങൾ
ഇതിനെല്ലാം പരിഹാരമായി കൃത്യമായ ഭരണനിയന്ത്രണങ്ങൾ (AI Governance) വേണം എന്നാണ് ഇപ്പോൾ സാങ്കേതിക ലോകത്ത് ചർച്ച ചെയ്യപ്പെടുന്നത്. കമ്പനികളും വ്യക്തികളും എഐ ഏജന്റുകളെ ഉപയോഗിക്കുമ്പോൾ പ്രധാനമായും മൂന്ന് നിയന്ത്രണങ്ങൾ ഏർപ്പെടുത്തേണ്ടതുണ്ട്.
ഒന്ന്, പരിമിതമായ ആക്സസ് (Principle of Least Privilege): ഏജന്റിന് പൂർണ്ണമായ അനുമതി നൽകാതെ, ഒരു പ്രത്യേക ജോലി ചെയ്യാൻ ആവശ്യത്തിന് വേണ്ട ഡാറ്റയും ടൂളുകളും മാത്രം നൽകുക. രണ്ട്, മാനുവൽ കൺഫർമേഷൻ (Human-in-the-Loop): പണമടയ്ക്കൽ, പ്രധാനപ്പെട്ട മെയിലുകൾ അയക്കൽ, ഡാറ്റാബേസ് മാറ്റങ്ങൾ എന്നിവയ്ക്ക് മുന്നോടിയായി മനുഷ്യൻ്റെ അനുമതി നിർബന്ധമാക്കുക. മൂന്ന്, സമഗ്രമായ ഓഡിറ്റിംഗ്: എഐ ഏജന്റ് ചെയ്ത ഓരോ ഘട്ടങ്ങളും, എന്തുകൊണ്ട് ആ തീരുമാനമെടുത്തു എന്നതിൻ്റെ കാരണങ്ങളും കൃത്യമായി ട്രാക്ക് ചെയ്യുന്ന ലോഗുകൾ സൂക്ഷിക്കുക.
ബുദ്ധിമാനായ സഹായിയിൽ നിന്ന് ഉത്തരവാദിത്തമുള്ള തൊഴിലാളിയിലേക്ക്
എഐ ഉത്തരങ്ങൾ നൽകുന്ന ഉപദേശകൻ എന്ന നിലയിൽ നിന്ന് സ്വയം കാര്യങ്ങൾ ചെയ്യുന്ന ഒരു ജീവനക്കാരനായി മാറുമ്പോൾ, കൃത്യമായ വേലിക്കെട്ടുകളും നിയന്ത്രണങ്ങളും നിർമ്മിച്ചില്ലെങ്കിൽ അപകട സാധ്യതയും അതിനൊപ്പം വർദ്ധിക്കും. സാങ്കേതിക പിന്തുണയ്ക്കായി ഒരു സർവീസ് സെൻ്ററിനെ ആശ്രയിക്കുന്നതിന് പകരം, ഭാവിയിൽ നമ്മുടെ ഡിജിറ്റൽ ജീവിതത്തിൻ്റെ സുരക്ഷിതത്വം നിർണ്ണയിക്കുക ഈ ഏജന്റുകളുടെ നിയന്ത്രണ സംവിധാനങ്ങളായിരിക്കും. അതിനാൽ, എഐ-യുടെ വേഗതയ്ക്കൊപ്പം സുരക്ഷയ്ക്കും മുൻഗണന നൽകേണ്ടത് അനിവാര്യമാണ്.
Story Summary
As AI evolves from passive chatbots to autonomous agents capable of executing multi-step tasks, it introduces significant security risks like prompt injection and unauthorized access. Implementing strict governance, least-privilege access, and human-in-the-loop oversight is essential to harness their potential safely without compromising data or accountability.
Keywords: AI agents vs chatbots, autonomous AI security, prompt injection risks, AI governance, human-in-the-loop AI, principle of least privilege, AI accountability, digital security, AI agent auditing, future of artificial intelligence, Malayalam tech article, service center AI support.